Branschorganisationen DigitalEurope har räknat 16 cyberangrepp mot Europa på bara en månad, allt från kapade frysar i svenska matbutiker till falska bombhot mot fler än 35 flygningar. Bara i tre fall har en regering eller forskare pekat ut en skyldig.
Cyberangrepp mot Coop och Ica var bara en av 16 attacker mot Europa

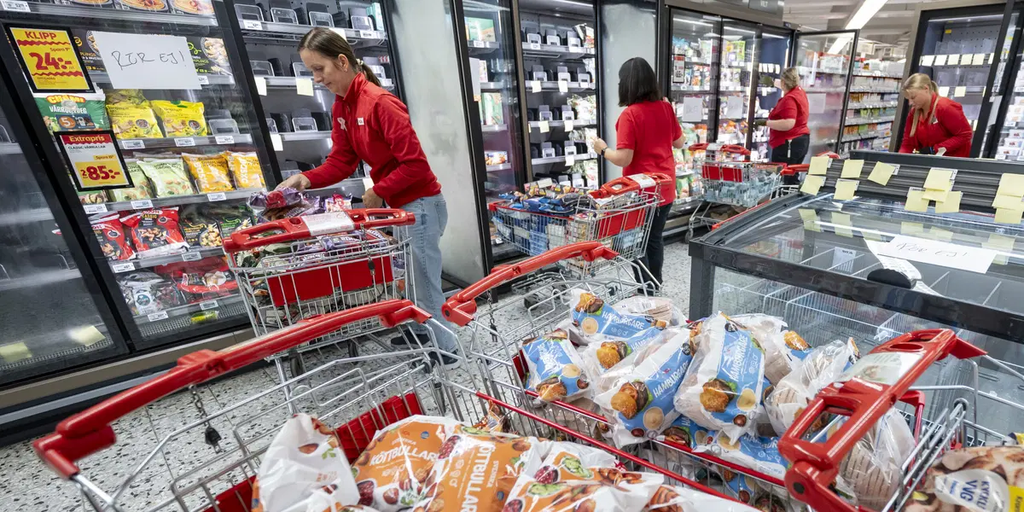
Natten till den 2 november ställdes kylar och frysar om till plus 50 grader i Ica-butiker i Sjöbo och Tomelilla, och sju Coop-butiker drabbades också. ”Det var en förödelse utan like, varor för flera hundratusentals kronor som var förstörda”, sa Ica-handlaren Rickard Nilsson i Sjöbo till TT.
Samma natt slogs kylsystem ut även i bland annat Belgien, Estland och Rumänien, och i Sverige hade ett tiotal misstänkta attacker anmälts till polisen i början av november. EU:s jordbrukskommissionär Christophe Hansen kallade det ett ”medvetet försök att störa vår livsmedelskedja”. Nästan tre veckor senare har ingen tagit på sig attacken, skriver Euronews.
Frysattacken är en av 16 händelser mellan 18 oktober och 18 november som DigitalEurope, branschorganisation för Europas digitala teknikbolag, har kartlagt. Elva var cyberattacker och fem fysiska, bland dem GPS-störningar som drabbade omkring 80 flygplan över Nordsjön och drönare som tvingade Moldavien att stänga sitt luftrum.
Enligt Euronews genomgång av listan har en regering eller forskare pekat ut en skyldig i tre fall. I två fall misstänker utredarna en aktör utan att säga vilken, i fyra har angriparna själva tagit på sig attacken och sju saknar helt avsändare.
Det är så hybridattacker fungerar, skriver organisationen, eftersom de är ”billiga, går att förneka och är svåra att knyta till en avsändare”.
Fabrikslösenordet satt kvar
Angriparna utnyttjade kända brister i Danfoss styrsystem AK-SM, och många anläggningar hade kvar fabriksinloggningen ”Supervisor” med lösenordet ”12345”, enligt Euronews. Hos Coop var utrustningen i de sju butikerna ansluten till nätet via äldre 4G-uppkopplingar. ”Kortfattat så har vi identifierat vissa svagheter i äldre uppkopplingar”, skrev Coops presschef Carlos Cancino i ett mejl den 10 november. Kedjan hade börjat uppdatera sin utrustning, och för de sju drabbade butikerna var arbetet beställt till onsdagen den 4 november, två dagar efter attacken.
I de drabbade Ica-butikerna var kylarna uppkopplade via en extern leverantör, utanför Icas centrala butiksnät, enligt Icas pressansvariga Helena Johansson.
Nationellt cybersäkerhetscenter, NCSC, skrev kvällen den 2 november att många verksamheter använder äldre styrsystem som blir allt mer uppkopplade. Katerina Mitrokotsa, professor i cybersäkerhet vid universitetet i Sankt Gallen, ser samma svaghet i hushållens uppkopplade apparater.
”Vi har fyllt våra hem och butiker med apparater som egentligen är små datorer, men behandlar dem fortfarande som vanliga hushållsapparater”, sa hon till nyhetsbyrån AP i början av november.
Ryska spår men inga bevis
Myndigheterna i Estland och Belgien talar om en cyberattack, medan NCSC och dess irländska motsvarighet kallar det en incident. Det svenska centret skriver på sin webbplats att det ”följer de incidenter som har drabbat frys- och kylsystem inom dagligvaruhandeln” och har kontakt med de drabbade.
Under de tio dagarna före attackerna registrerade säkerhetsbolaget Lupovis minst 276 försök i sina säkerhetssystem, där 91 aktörer sökte efter Danfoss styrenheter, med en topp den 26 oktober. Trafiken gick via så kallad bulletproof hosting, värdtjänster som inte stänger av kunder efter klagomål och som ryska grupper har använt tidigare.
Lupovis vd Xavier Bellekens sa till Euronews att trafiken inte bevisar att Ryssland ligger bakom, men att det finns ”ett visst mönster”. Dan Cimpean, chef för cybersäkerhetsdirektoratet i Rumänien, där butiker också fick slänga mat, kallar frysattackerna ”halvamatörmässiga” och tror inte att en stat ligger bakom.
Estlands inrikesminister Igor Taro anklagar däremot Ryssland för hela vågen av attacker mot Europa. ”Hybrid är ett alltför milt ord för denna statsstödda terrorism”, sa han till Financial Times.
Frankrikes utredning av en liknande attack pekade mot Iran. Den 12 oktober, före DigitalEuropes period, tog hackare över kylstyrningen i hundratals franska matbutiker, där system från bland andra Danfoss också användes.
Fyra veckor senare, den 9 november, pekade det franska utrikesministeriet ut enheten Shahid Kaveh, som är knuten till Irans revolutionsgarde. Iran förnekar att landet bedriver skadliga cyberoperationer.
Estland pekar ut GRU
I Estland har regeringen pekat ut en skyldig. Där stoppades ett mordbrandsförsök mot drönartillverkaren Threod. Den estniska säkerhetspolisen pekade ut den ryska militära underrättelsetjänsten GRU, och efter attacken stänger Estland gränsen mot Ryssland den 1 december.
”Rysslands fientliga handlingar har ett pris”, skrev utrikesminister Margus Tsahkna när han meddelade beslutet. En tysk tillverkare av militära drönare utsattes för ett intrång via en kapad mjukvaruuppdatering, och ”digitala och fysiska attacker slår mot samma mål”, skriver DigitalEurope.
Den franska banken Crédit Mutuel Arkéa förlorade omkring 100 miljoner euro, ungefär 1,1 miljarder kronor, när angripare tog sig in via en av bankens leverantörer. Banken har inte pekat ut någon misstänkt. Enligt AFP fördes pengarna vidare via flera kryptobörser, vilket gör dem svårare att spåra.
De falska bombhoten drabbade först sju flygningar den 3 november, bland dem en SAS-flygning från Köpenhamn till Warszawa, och två dagar senare minst 27 flygningar till. DigitalEurope räknar till fler än 35 drabbade flygningar.
EU-kommissionären Apostolos Tzitzikostas sa att det är för tidigt att säga om incidenterna hänger ihop. Eftersom flygbolagen kan klassa ett bombhot som en extraordinär omständighet kan passagerarna gå miste om ersättningen.
Kinnarps saknas på listan
DigitalEurope skriver att listan inte är fullständig. Hackerattacken som stoppade Kinnarps tre fabriker i Falköping, Skillingaryd och Jönköping efter intrånget den 7 november finns inte med, och i mitten av november visste möbeljätten inte vem som låg bakom.
”De senaste månaderna har vi sett en försämring”, sa Säpos chef Charlotte von Essen till Aftonbladet i november, när hon varnade för att risken för ryskt sabotage mot Sverige har ökat, främst mot företag som levererar vapen och ammunition till Ukraina. Svenska kraftnät varnade i slutet av oktober för sabotage och cyberintrång mot elnätet och beskrev Ryssland som det största hotet.
DigitalEurope vill att EU:s ledare lägger minst 25 procent av nästa långtidsbudget på teknik för försvar och återhämtning. Budgeten är på nästan 2 000 miljarder euro, och kravet motsvarar nästan 500 miljarder euro, omkring 5 500 miljarder kronor.
”Europa behöver tekniken för att upptäcka, avskräcka och återhämta sig”, skrev generaldirektören Cecilia Bonefeld-Dahl på Linkedin. Hon ska diskutera Europas svar i Vilnius i Litauen nästa vecka.