Hackade frysar i Europas mataffärer väcker frågor om vad mer som är känsligt för attacker av vårt moderna samhälles uppkopplade apparater.
Efter mataffärernas hackade frysar – hur känslig är annan teknik?
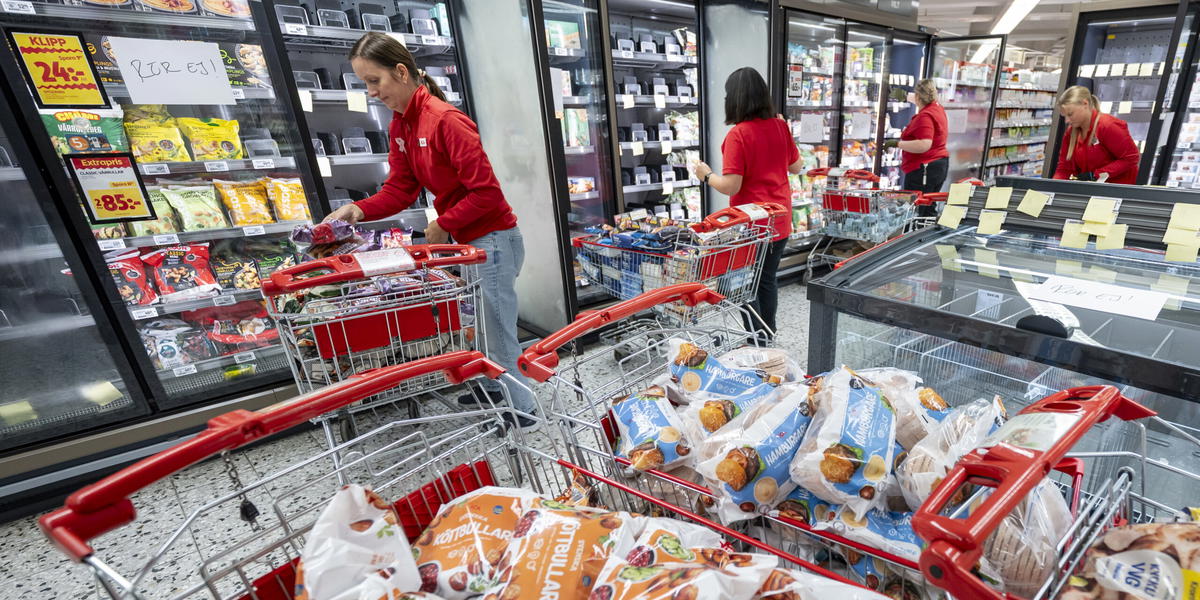
Cyberattacker har nu flera gånger slagit mot matbutiker i Europa, där hackare riktat in sig på kyl- och fryssystem och fått dem att bli 50 grader varma, med effekten att matvaror för miljoner måste kastas.
I mitten av oktober var det en attack mot franska butiker, och i det senaste varvet den här veckan drabbades butiker i Belgien, Luxemburg, Sverige, Irland, Nederländerna, Estland och Finland.
I Sverige bekräftade Coop att sex av kedjans omkring 800 butiker hade drabbats. Även Ica rapporterade problem i ett begränsat antal butiker.
Vardagstekniken kan bli en säkerhetsrisk
Händelserna väcker frågor om säkerheten i ett samhälle där allt fler apparater kopplas upp mot internet.
Smarta kylskåp, värmesystem, tvättmaskiner och industriella maskiner kan fjärrstyras och övervakas. Det skapar praktiska fördelar, men innebär också att apparaterna kan bli möjliga ingångar för cyberkriminella.
I en analys för BBC konstaterar teknikexperter att i princip alla internetanslutna apparater kan utnyttjas om säkerheten brister. Problemet är särskilt tydligt när det gäller äldre utrustning som inte längre får säkerhetsuppdateringar.
Gamla säkerhetsbrister utnyttjas
Enligt nyhetsbyrån AP har tidigare angrepp kunnat kopplas till sårbarheter i äldre styrsystem från bland andra danska Danfoss och amerikanska Copeland.
Det handlar bland annat om fjärrstyrningssystem med föråldrad programvara, svaga lösenord och bristande skydd mot internetbaserade intrång.
Katerina Mitrokotsa, professor i cybersäkerhet vid universitetet i Sankt Gallen, beskriver utvecklingen som en väckarklocka.
”Vi har fyllt våra hem och butiker med apparater som egentligen är små datorer, men behandlar dem fortfarande som vanliga hushållsapparater”, säger hon till Associated Press.
”Finns mycket mer att kräva”
Hon pekar på att just kylskåpets till synes harmlösa funktion kan göra att säkerhetsriskerna förbises. De företagare och privatpersoner som vill täppa till luckorna uppmanas att använda brandväggar och säkra internetuppkopplingar, hålla produkternas mjukvara uppdaterade och använda sig av multifaktorsautentisering.
Ciaran Martin, tidigare chef för Storbritanniens National Cyber Security Centre (NCSC), lägger dock ansvaret någon annanstans.
”Det finns mycket mer vi behöver kräva av stora teknikföretag för att ge oss säkrare apparater och produkter från första början”, säger
Vem ligger bakom attackerna?
Än så länge har ingen grupp tagit på sig ansvaret för angreppen. Det är inte heller klarlagt om attackerna i de olika länderna har samma upphovsmän.
Europeiska myndigheter har inlett utredningar och försöker kartlägga hur intrången har gått till.
Läs mer: Hackare kapade kylsystem i 200 butiker – mat för miljoner slängd