46 000 bokningar hos Singapore Airlines har drabbats av ett dataintrång hos bokningsjätten Amadeus, vilket sätter fokus på resenärers säkerhet.
Flygkaoset växer: Singapore Airlines drabbat av jätteläcka
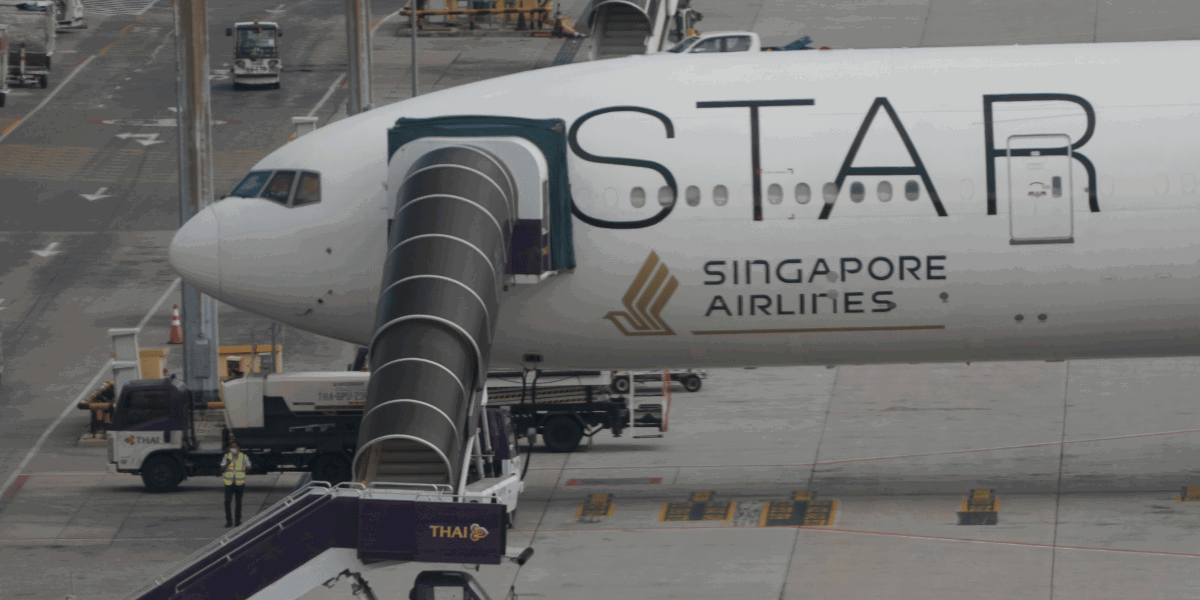
Flygbolaget Singapore Airlines har drabbats av en omfattande dataläcka, där omkring 46 000 bokningsuppgifter kan ha kommit på avvägar. Det rapporterar Reuters och Techradar.
Händelsen är en del av ett större intrång hos det spanska teknikbolaget Amadeus, som levererar boknings- och IT-system till en stor del av den globala flygindustrin.
Data som kan ha exponerats inkluderar passagerares namn, bokningsnummer, resplaner och bokningsklasser. För en mindre grupp på ungefär 620 bokningar kan även känsligare uppgifter som e-postadresser, telefonnummer, passdetaljer och medlemsnummer i lojalitetsprogrammet KrisFlyer ha läckt ut.
Amadeus har dock bekräftat att inga bank- eller kreditkortsuppgifter har kommit på avvägar, och inga bokningar ska ha ändrats. Singapore Airlines understryker att deras egna interna IT-system inte har blivit hackade.
Passa på att läsa: Google och NASA utvecklar robotläkare för rymden. Dagens PS
Flera flygbolag drabbade i läckan
Det Singapore-baserade flygbolaget är långt ifrån ensamt om att drabbas av Amadeus-läckan. Flera andra stora flygbolag har också tvingats gå ut med varningar till sina kunder.
Bland de drabbade finns Cathay Pacific, där hela 53 000 bokningar påverkats, samt Japan Airlines med runt 92 000 drabbade resenärer. Även All Nippon Airways (37 800 drabbade), Korean Air, Asiana Airlines, Japan Transocean Air och Malaysia Airlines har bekräftat att de påverkats av incidenten.
Som en försiktighetsåtgärd har Singapore Airlines nu börjat kontakta resenärer med framtida bokningar för att erbjuda dem att byta sina bokningsreferenser.
Passa på att läsa: Elbolagen slår av villors solceller. Dagens PS
Säkerhetsrisker och AI-samarbete
Amadeus upptäckte sårbarheten i en visningsmiljö för bokningar och har sedan dess åtgärdat felet. Det finns i nuläget inga tecken på att informationen har hamnat på det mörka nätet eller använts för utpressning, men experter varnar för att den stulna informationen kan användas för mycket riktade nätfiske-attacker (phishing) och identitetsbedrägerier.
Amadeus är en av de absolut största aktörerna inom flyg- och resebranschen och levererar även andra avancerade tjänster till flygbolag.
Så sent som i somras inledde det skandinaviska flygbolaget SAS ett samarbete med Amadeus för att implementera en ny AI-baserad prissättningsteknik, Amadeus Air Pricing Optimization (AAPO), i syfte att optimera sina biljettpriser och öka intäkterna.
Det aktuella dataintrånget har dock ingen koppling till SAS eller AI-systemet, utan rör uteslutande den sårbarhet i bokningsmiljön som nu har stängts.
Fakta: IT-läckan hos Amadeus
-
Leverantör: Spanska Amadeus, leverantör av boknings- och IT-system till flygbolag globalt.
-
Drabbade resenärer: Bland annat Singapore Airlines (46 000 bokningar), Japan Airlines (92 000), Cathay Pacific (53 000) och All Nippon Airways (37 800).
-
Exponerade data: Passagerares namn, bokningsnummer och resrutter. I ett mindre antal fall även passnummer, kontaktuppgifter och lojalitetsnummer.
-
Ekonomisk data: Inga betalnings- eller kreditkortsuppgifter har läckt enligt Amadeus.
Läs också:
Skrotade jetmotorer grävs upp i öknen – räddar AI-jättarnas elpanik. Dagens PS
Dyrare att förnya körkortet – här är nya avgifterna. E55